Zbulohet rrjeti i spiunazhit përmes reklamave online
Investigimi i Citizen Lab dhe Confiant zbulon teknikën “AdFection”; rasti rikthen në vëmendje precedentët si Pegasus
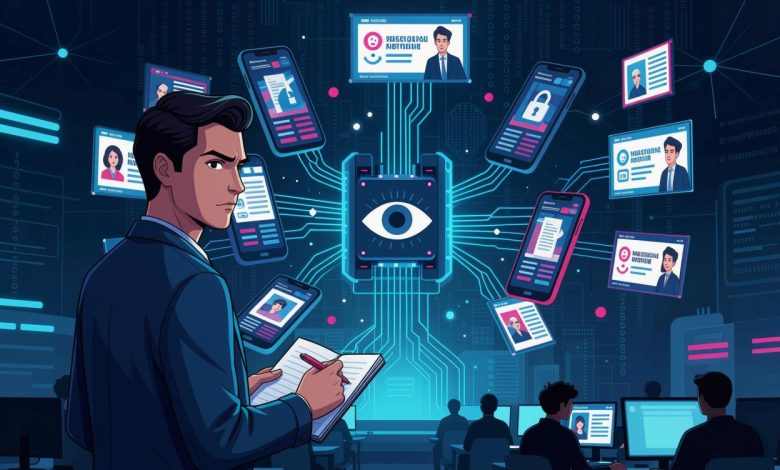
Një kompani izraelite e regjistruar si agjenci reklamash akuzohet se ndërtoi një rrjet të gjerë reklamash online për të identifikuar, gjurmuar dhe infektuar pajisje me spyware në mbarë botën. Zbulimi u publikua më 15 tetor nga Citizen Lab i Universitetit të Torontos dhe firma e sigurisë kibernetike Confiant Threat Intelligence.
Sipas hulumtuesve, bëhet fjalë për Discover-Tech, e cila prezantohet si biznes i zakonshëm reklamash, por që sipas raportit vepron si ndërmjetëse për disa operatorë të spyware-it tregtar. Platforma e saj, Controlium, u mundëson klientëve të “de-anonimizojnë, fingerprintojnë dhe infektojnë automatikisht pajisjet” sapo reklama shfaqet në ekran.
Si funksionon sulmi
Teknika u emërtua “AdFection”. Nuk kërkohet asnjë veprim nga përdoruesi: mjafton që reklama të ngarkohet në një faqe ose brenda një aplikacioni. Ky është sulmi “zero-click”, që e bën zbulimin jashtëzakonisht të vështirë për viktimën.
Sipas Reuters dhe Citizen Lab, reklamat e Discover-Tech arritën në mbi 120.000 faqe interneti dhe 75.000 aplikacione. Hulumtuesit vlerësojnë se miliona pajisje u ridrejtuan në servera të lidhur me spyware-in, ku mund të profilizoheshin. Në disa raste, sistemi tentoi edhe të nxirrte numrat e telefonit të përdoruesve.
Rasti Al Jazeera
Prova më e dokumentuar lidhet me rrjetin mediatik Al Jazeera. Sipas Citizen Lab, gjatë 2024–2025 u komprometuan të paktën 45 pajisje që përdoreshin nga gazetarë të këtij mediumi. Pajisjet e infektuara kishin pasur kontakt me domene të Discover-Tech dhe më pas me infrastrukturë të atribuar zhvilluesit izraelit Candiru — kompani që sipas raporteve u ble në 2025 nga Integrity Labs.
Konfirmimi u mundësua pasi Al Jazeera ndau regjistrat e rrjetit me hulumtuesit. WIRED e përshkroi rastin si një “skenar makthi”, ndërsa Citizen Lab e cilëson provën e parë teknike publike të spyware-it që infekton pajisjet përmes reklamave. Pas publikimit, Google ndërpreu aksesin e Discover-Tech në burimet e saj të reklamave.

Precedentët: kur Pegasus hapi rrugën
Rasti nuk është i izoluar. Ai rikthen në vëmendje Pegasus, spyware-in e NSO Group, në qendër të skandalit më të madh global të monitorimit privat që nga 2021.
Në korrik 2021, një konsorcium prej 17 mediash, i koordinuar nga Forbidden Stories dhe Amnesty International, analizoi një listë të rrjedhur prej 50.000 numrash telefoni. Në të figuronin gazetarë, aktivistë, avokatë dhe politikanë opozitarë në disa vende. Telefoni i Hatice Cengiz, e fejuara e Jamal Khashoggit, rezultoi i infektuar katër ditë pas vrasjes së tij në Stamboll. Citizen Lab konfirmoi infeksione edhe në pajisjen e shefit të zyrës së The New York Times në Bejrut. Në mars 2025, Amnesty raportoi se dy gazetarë të rrjetit BIRN ishin objektiv i Pegasus në Serbi.
NSO Group ka deklaruar se teknologjia e saj licencohet vetëm për qeveri dhe agjenci ligjzbatuese dhe se kompania nuk i operon vetë sistemet që shet. Në nëntor 2021, SHBA e vendosi NSO Group në listën e zezë.
Një industri pa mbikëqyrje
Të dyja rastet ilustrojnë të njëjtin fenomen: kalimin e monitorimit nga kapacitetet shtetërore drejt një tregu privat të spyware-it të klasit ushtarak. Siç e ka përshkruar Marwa Fatafta nga Access Now, mungesa e mbikëqyrjes lejon që sektori të operojë në mënyrë “sekrete dhe të dyshimtë”. Ndërsa Pegasus mbështetej në infeksionin e drejtpërdrejtë, AdFection tregon se infrastruktura e zakonshme e reklamave — e pranishme në pothuajse çdo faqe — mund të shndërrohet në kanal sulmi.